
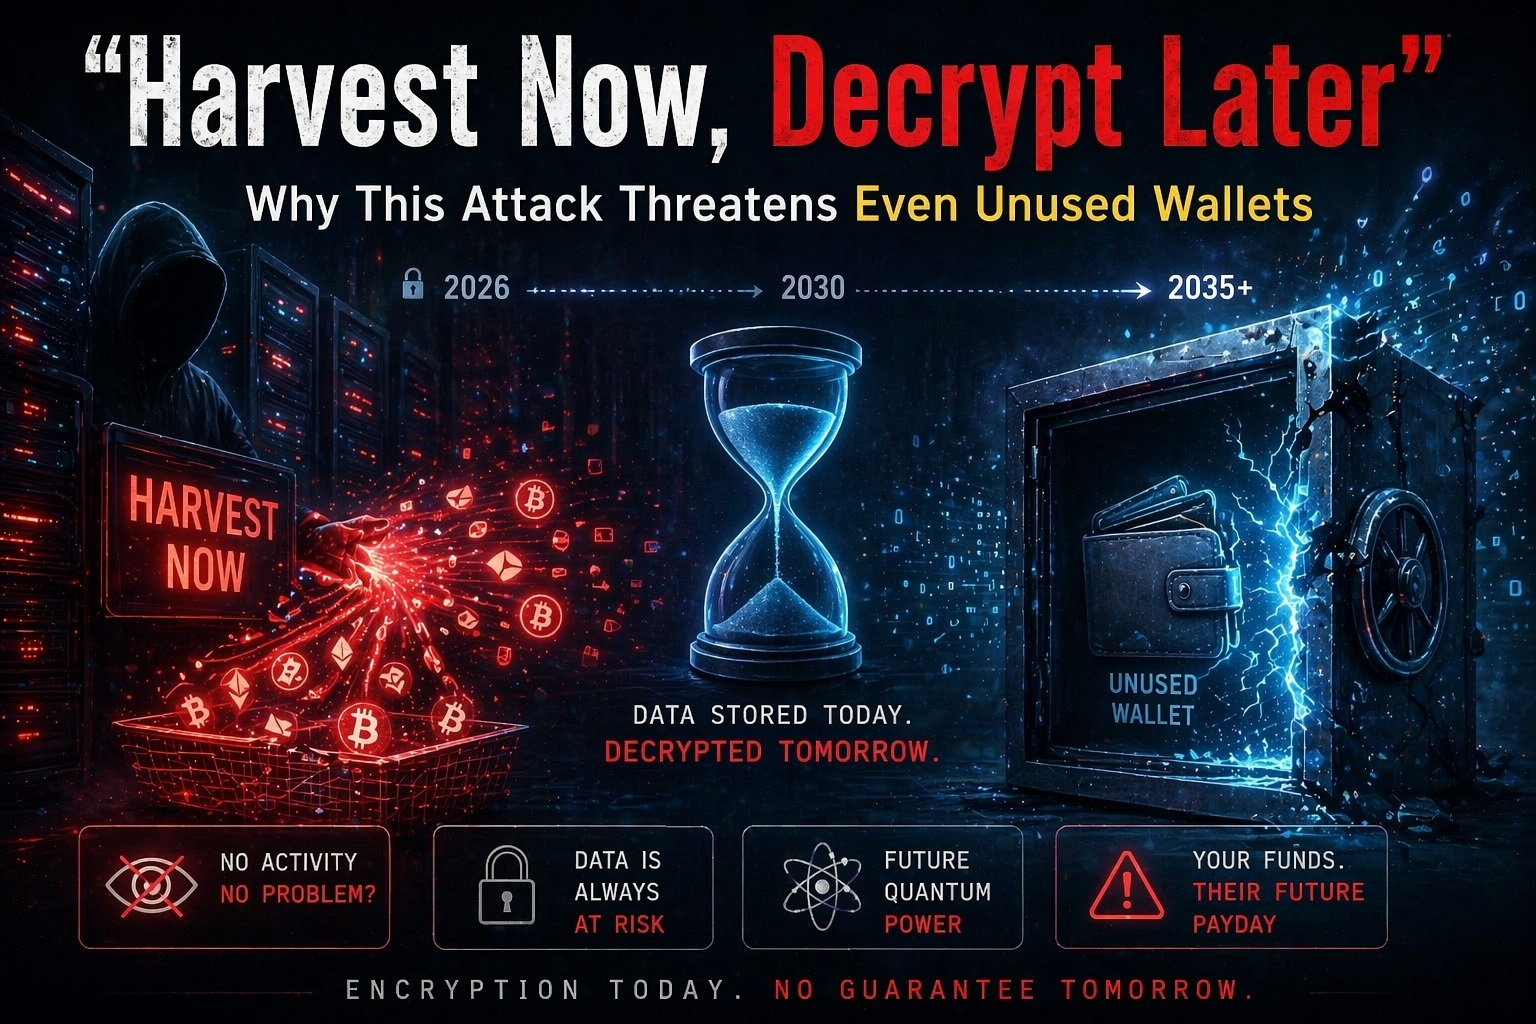
«Собери сейчас, расшифруй позже» (Harvest Now, Decrypt Later, HNDL) – это стратегия, при которой злоумышленники сканируют блокчейны сегодня и сохраняют все уязвимые открытые ключи, ожидая момента, когда появится достаточно мощный квантовый компьютер для их взлома. Под угрозой находятся около 6,9 млн BTC (почти треть всех добытых биткоинов), включая монеты эпохи Сатоши на адресах P2PK (~1,7 млн BTC) и монеты на повторно используемых адресах, с которых когда-либо производились переводы. Cellframe защищена от этой атаки, поскольку использует постквантовую криптографию (одобренные NIST алгоритмы Falcon, CRYSTALS-Dilithium, Kyber 512) с 2017 года, что обеспечивает безопасность даже после наступления Q-day.
Что такое «Собери сейчас, расшифруй позже»?
HNDL – это стратегия, при которой злоумышленники записывают и хранят зашифрованные данные сегодня, чтобы расшифровать их позже, когда станет доступен достаточно мощный квантовый компьютер.
В контексте блокчейна это означает: злоумышленники уже сканируют блокчейны (Bitcoin, Ethereum и другие) и сохраняют каждый открытый ключ, который когда-либо был раскрыт. Когда квантовый компьютер достигнет необходимой мощности, они просто возьмут эту предварительно собранную базу данных и выведут закрытые ключи за считанные минуты.
| Аспект | Описание |
|---|---|
| Когда начинается сбор | Прямо сейчас – злоумышленники уже собирают данные |
| Когда становится опасно | После появления квантового компьютера, способного запустить алгоритм Шора (оценка: 2029–2032 гг.) |
| Какие данные собираются | Открытые ключи с адресов P2PK, повторно используемых адресов, адресов Taproot |
| Что можно украсть | Все монеты на этих адресах – без необходимости подписания новой транзакции владельцем |
Федеральная резервная система США в исследовании от сентября 2025 года предупредила, что с появлением квантовых компьютеров конфиденциальность всех исторических транзакций может быть необратимо нарушена – с последствиями для идентификации пользователей, анализа графов транзакций и доказательства права собственности на средства.
Какие кошельки уязвимы для HNDL?
Не все монеты уязвимы – только те, чьи открытые ключи уже были раскрыты в блокчейне. Существует три категории: адреса P2PK (эпоха Сатоши), повторно используемые адреса и адреса Taproot.
1. Адреса P2PK (Pay-to-Public-Key)
Это самый старый формат адреса Bitcoin, где открытый ключ записывается непосредственно в блокчейн и навсегда остаётся видимым. Монеты эпохи Сатоши хранятся на таких адресах.
Исследователи предупреждают, что около 1,7 млн BTC, хранимых на ранних адресах P2PK, могут быть скомпрометированы после появления квантового оборудования. Среди этих монет так называемый «запас Сатоши» (около 1,1 млн BTC), стоимость которого некоторые оценивают примерно в 74 млрд долларов.
2. Повторно используемые адреса
Когда вы отправляете средства с адреса, его открытый ключ становится видимым для сети и навсегда остаётся в цепочке. По умолчанию большинство кошельков генерирует новый адрес для каждой транзакции, но многие пользователи (и некоторые биржи) используют адреса повторно.
Средства находятся под риском только тогда, когда открытые ключи раскрыты в цепочке. Это включает старые адреса P2PK, повторно используемые адреса и ранее потраченные выходы, где открытые ключи были раскрыты.
3. Адреса Taproot (P2TR)
Парадоксально, но обновление приватности Bitcoin 2021 года могло расширить поверхность атаки. Taproot делает открытые ключи видимыми по умолчанию, увеличивая количество кошельков, подверженных квантовой атаке.
Общий объём уязвимых средств
| Источник | Оценка уязвимых BTC |
|---|---|
| Google Quantum AI (март 2026 г.) | ~6,9 млн BTC (около одной трети общего предложения) |
| Bernstein (апрель 2026 г.) | 1,7 млн BTC на адресах P2PK находятся в группе наибольшего риска |
| Galaxy Digital / Project Eleven | до 7 млн BTC |
Исследование Google показывает, что около 6,9 млн BTC уже находятся в кошельках, где открытый ключ был раскрыт в той или иной форме. Из них около 1,7 млн BTC остаются в старых скриптах P2PK, где открытые ключи постоянно видны в цепочке.
Как атака HNDL работает на практике?
Как только появится достаточно мощный квантовый компьютер, злоумышленник сможет вывести закрытый ключ из сохранённого открытого ключа, не дожидаясь, пока владелец совершит транзакцию. Это называется атакой «в состоянии покоя» (at-rest attack).
Белый документ Google от марта 2026 года описал два сценария:
Сценарий 1: Атака в состоянии покоя
Злоумышленник сканирует блокчейн, находит все адреса P2PK и адреса с раскрытыми открытыми ключами. Затем, когда квантовый компьютер станет доступен, он вычисляет закрытые ключи и крадёт монеты. Владелец ничего не делает – его монеты просто исчезают.
Сценарий 2: Атака при трате (on-spend attack)
Когда кто-то отправляет биткоины, их открытый ключ становится видимым в мемпуле. Достаточно быстрый квантовый компьютер может использовать эту информацию для вывода закрытого ключа и перенаправления средств. Согласно модели Google, такой взлом займёт около 9 минут. Поскольку среднее время подтверждения блока Bitcoin составляет около 10 минут, у злоумышленника есть примерно 41% шанс перехватить транзакцию до её окончательного подтверждения.
| Параметр | Значение |
|---|---|
| Время на взлом (быстрые часы) | ~9 минут |
| Время подтверждения блока Bitcoin | ~10 минут |
| Вероятность успешного перехвата | ~41% |
| Требуемое количество физических кубитов | <500 000 |
| Требуемое количество логических кубитов | ~1 200–1 450 |
Почему даже «мёртвые» кошельки уязвимы?
Самое страшное в HNDL заключается в том, что монеты могут быть украдены, даже если их владелец никогда больше не совершит транзакцию. Достаточно того, что открытый ключ когда-либо был раскрыт.
Как только квантовый компьютер станет реальностью:
- Злоумышленник сможет вывести закрытый ключ напрямую из данных публичного блокчейна.
- Нет необходимости ждать, пока владелец подпишет транзакцию – ключ вычисляется «оффлайн».
- Украденные монеты могут быть переведены без ведома владельца.
Google описывает уязвимую часть предложения как «фиксированную цель стоимостью в миллиарды долларов», если изменения протокола не будут внедрены вовремя.
Как Bitcoin пытается защититься от HNDL?
BIP-360 и BIP-361 предлагают софтфорк для миграции уязвимых монет на квантово-устойчивые адреса, но эти решения не защищают от атак в мемпуле и требуют добровольного участия пользователей.
BIP-360 (февраль 2026 г.) вводит новый тип выхода Pay-to-Merkle-Root (P2MR), который убирает квантово-уязвимый путь ключей из адресов Taproot. Однако он защищает только новые монеты, отправленные на новые адреса – он не решает проблему уже уязвимых UTXO.
BIP-361 (апрель 2026 г.) предлагает трёхфазную миграцию:
- Фаза A (через 3 года): блокировка переводов на уязвимые адреса
- Фаза B (через 5 лет): аннулирование старых подписей, заморозка оставшихся монет
- Фаза C (опционально): механизм восстановления через ZK-proof (доказательства с нулевым разглашением)
Однако предложение столкнулось с резкой критикой со стороны сообщества как «авторитарное и конфисковательное».
Как Cellframe защищена от HNDL?
Cellframe – одна из немногих платформ, где атака HNDL фундаментально невозможна. Постквантовая криптография (Falcon, CRYSTALS-Dilithium, Kyber 512) защищает все подписи и ключи с первого дня, а открытые ключи никогда не раскрываются в уязвимом формате.
1. Алгоритмы, одобренные NIST, с первого дня
Cellframe не использует ECDSA. Вместо этого, начиная с 2017 года, платформа работает на одобренных NIST постквантовых алгоритмах: CRYSTALS-Dilithium для блоков, Falcon для транзакций и Kyber 512 для шифрования каналов. Даже когда появится квантовый компьютер, эти алгоритмы останутся безопасными.
2. Обновляемая криптография без хардфорков
Адреса Cellframe содержат идентификатор алгоритма. Если какой-либо алгоритм будет скомпрометирован в будущем, сеть просто отключит его ID – без остановки операций и без хардфорка.
3. Защита от сбора данных
Поскольку Cellframe не использует ECDSA, злоумышленники не могут предварительно собрать уязвимые открытые ключи – их просто не существует в формате, который мог бы быть взломан алгоритмом Шора. Платформа защищает средства от атак квантовых компьютеров, обеспечивая долгосрочную безопасность активов.
4. Аудиты и рыночное признание
В августе 2025 года аудит Qverify подтвердил, что реализация постквантовых алгоритмов в Cellframe соответствует стандартам NIST. В апреле 2026 года, после публикации белого документа Google Quantum AI, токен CELL вырос на 50%, став одним из немногих проектов с реальной постквантовой защитой.
Сравнение: уязвимость HNDL в различных блокчейнах
| Блокчейн | Уязвимость к HNDL | PQC в продакшене | Аудит PQC | Статус миграции |
|---|---|---|---|---|
| Bitcoin | Да (~6,9M BTC) | Нет | Нет | BIP-360/361 (обсуждение) |
| Ethereum | Да (все адреса) | Нет | Нет | EIP-8141, план на 2029 г. |
| Solana | Да | Нет | Нет | TBD |
| Cardano | Частично (eUTXO) | Нет | Нет | TBD |
| Algorand | Частично (State Proofs) | Частично | Нет | В процессе |
| Cellframe | Нет | Да (Falcon, Dilithium, Kyber) | Qverify (авг. 2025) | Готово |
Глоссарий
| Термин | Определение |
|---|---|
| HNDL (Harvest Now, Decrypt Later) | Стратегия хранения зашифрованных данных сегодня для расшифровки после появления квантового компьютера. |
| At-rest attack (атака в состоянии покоя) | Взлом статических балансов на адресах с уже раскрытыми открытыми ключами. |
| On-spend attack (атака при трате) | Перехват транзакции в мемпуле и взлом закрытого ключа до её подтверждения. |
| P2PK (Pay-to-Public-Key) | Ранний формат адреса Bitcoin, где открытый ключ всегда виден в цепочке. Содержит ~1,7 млн BTC (монеты Сатоши). |
| P2TR (Pay-to-Taproot) | Адреса Bitcoin Taproot, где открытые ключи видны по умолчанию. |
| Алгоритм Шора | Квантовый алгоритм факторизации целых чисел и дискретных логарифмов – ломает ECDSA и RSA. |
| Post-quantum cryptography (PQC, постквантовая криптография) | Алгоритмы, устойчивые к атакам квантовых компьютеров. Не требуют квантового оборудования. |
| CRYSTALS-Dilithium / ML-DSA | Стандарт NIST для решеточных постквантовых цифровых подписей. Основной алгоритм Cellframe. |
| Falcon / FN-DSA | Компактный решеточный постквантовый алгоритм подписи. Используется в Cellframe для транзакций. |
| BIP-360 | Предложение по улучшению Bitcoin, вводящее адреса P2MR для защиты от квантов (не защищает от атак в мемпуле). |
| BIP-361 | Трёхфазный план миграции уязвимых биткоинов на квантово-устойчивые адреса. |
Итоги
Атака «собери сейчас, расшифруй позже» – это не теория, она происходит прямо сейчас. Злоумышленники сканируют блокчейны и накапливают открытые ключи. Около 6,9 млн BTC уже лежат на уязвимых адресах, и когда появится квантовый компьютер (оценки: 2029–2032 гг.), эти монеты могут быть украдены без единой транзакции от владельца.
Bitcoin и Ethereum пытаются залатать проблему с помощью BIP-360 и дорожных карт, но это пластыри на фундаментально уязвимой архитектуре. Они не защищают от атак в мемпуле и требуют, чтобы миллионы пользователей добровольно мигрировали.
Cellframe, напротив, была спроектирована с постквантовой защитой с первого дня. Она использует одобренные NIST алгоритмы (Falcon, CRYSTALS-Dilithium), позволяет обновлять криптографию без хардфорков и прошла внешний аудит Qverify. В Cellframe атака HNDL фундаментально невозможна.
И когда квантовый компьютер наконец появится, Cellframe не придётся догонять – она уже там.




Top comments (0)